
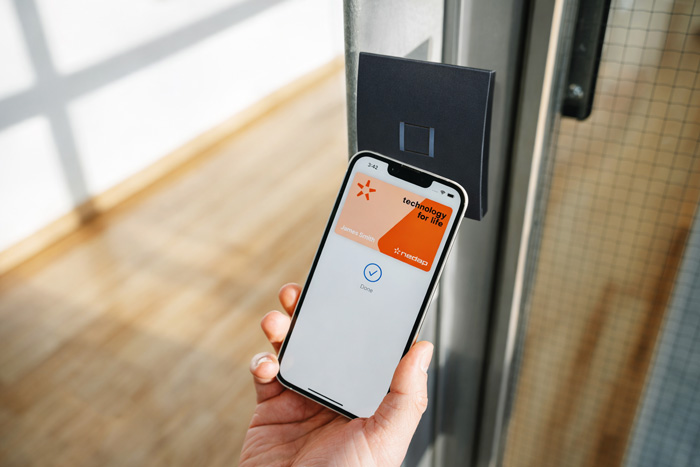
La grande nouveauté de NIS 2 (Network and Information Security 2), par rapport à la première directive c’est le rapprochement entre la sécurité informatique et la sûreté physique. Concrètement, les entreprises et collectivités sont amenées à renforcer les accès physiques au même titre que leur sécurité informatique.
Comprendre les exigences de NIS 2 pour le contrôle d’accès
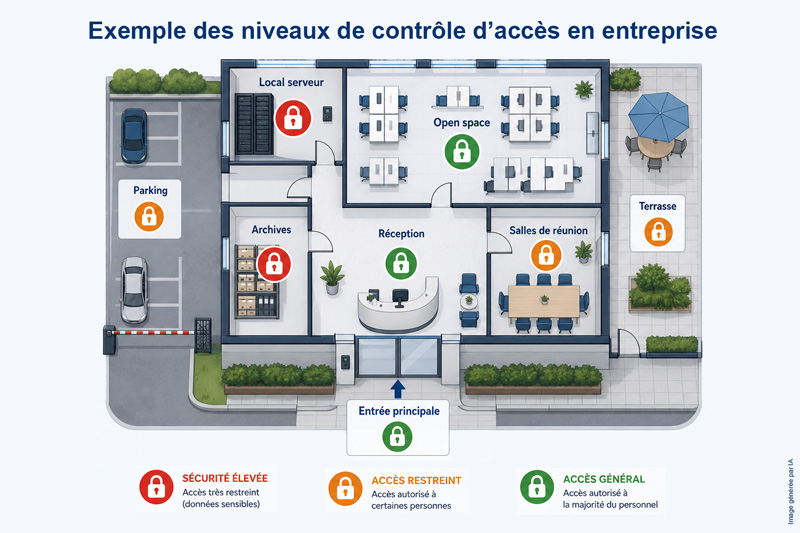
Dans vos locaux, cette exigence impose un contrôle rigoureux des accès aux infrastructures critiques (serveurs, usines…). La directive retient 4 priorités :
- La gestion stricte des identités et des accès (IAM) : Un accès autorisé aux salariés ou aux prestataires strictement en lien avec leurs missions.
- L’authentification forte et multi-facteurs (MFA) : La limite de l’usage de badges, déconseillé en raison de leur vulnérabilité au clonage. Les accès critiques exigent une combinaison badge + code PIN, voire biométrie ou identifiants mobiles sécurisés.
- La traçabilité et le suivi des événements en temps réel : Tout évènement d’accès (autorisé ou refusé) doit générer un journal d’audit authentique et consultable instantanément en cas d’incident.
- La sécurité de la chaîne d’approvisionnement (Supply Chain) : Les logiciels et le matériel installés doivent être sécurisés pour résister aux cyberattaques dès leur conception (Security by Design).
Qui est concerné en pratique ?
Sous la directive NIS 2, les Entités Essentielles (EE) et Entités Importantes (EI) sont directement concernées :
- Les Entités Essentielles : minimum de 250 salariés ou ont un chiffre d’affaires annuel supérieur à 50 millions d’euros et un bilan annuel supérieur à 43 millions d’euros.
- Les Entités Importantes, minimum de 50 personnes ou ont un chiffre d’affaires et un bilan annuel supérieur à 10 millions d’euros.
- Les collectivités territoriales de plus de 30 000 habitants sont directement soumises à cette réglementation.
Risques et sanctions : Pourquoi la gouvernance doit agir dès maintenant
Les contrôles ne sont plus réactifs mais proactifs pour les Entités Essentielles. Le non-respect des règles de sécurité physique expose l’organisation à des sanctions financières allant jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial annuel.
Au-delà des amendes, la responsabilité personnelle des dirigeants est engagée. Les autorités nationales (comme l’ANSSI en France) disposent du pouvoir de suspendre temporairement les exécutifs de leurs fonctions en cas de manquement grave aux obligations de sécurité.
Méthodologie de déploiement d’une solution d’accès NIS 2
En tant que spécialiste des solutions de sécurité, le déploiement de l’installation suit les étapes suivantes :
- Audit de sûreté et analyse des risques : Nous cartographions l’ensemble des zones sensibles et non sensibles afin d’identifier les équipements de contrôle d’accès requis.
- Conception de l’architecture réseau et sécurité : Nous définissons le réseau (VLAN dédiés) pour configurer les protocoles de chiffrement sécurisés en partenariat avec le service informatique de l’entreprise.
- Déploiement et intégration logicielle : Nous installons la solution de contrôle d’accès puis procédons à la configuration des rôles et des politiques MFA.
- Maintien en condition de sécurité (MCS) : Nous effectuons les tests de fonctionnement afin d’assurer les performances du système. Une formation est dispensée aux équipes de sécurité.
SATO : Le spécialiste du contrôle d’accès
En confiant votre projet à SATO, vous faites le choix d’un partenaire expert depuis plus de 30 ans des solutions de sécurité. De l’audit initial à la formation de vos équipes, nous assurons le maintien en condition de sécurité de vos installations.
SATO, votre interlocuteur unique ! Pour une sécurité globale, vous pouvez également centraliser votre contrôle d’accès avec de la vidéosurveillance ou une alarme anti-intrusion. Vous profitez d’une solution fiable, évolutive et sécurisée, gérée de A à Z par un partenaire unique.
Notre partenariat avec NEDAP
Nous nous appuyons sur l’expertise européenne de Nedap pour vous garantir une sécurité irréprochable. Sa solution AEOS est pensée pour respecter le RGPD et les directives NIS 2 ou DORA, grâce à des communications entièrement chiffrées entre vos badges, vos lecteurs de portes et votre serveur.
FAQ
Oui, mais sous certaines conditions. Le nombre de salariés correspond au seuil d’entrée pour la directive NIS2 mais le secteur d’activité détermine l’obligation. Faites le test officiel pour évaluer votre niveau de conformité : https://messervices.cyber.gouv.fr/simulateur-nis2
La différence majeure se situe dans le périmètre d’application et la rigueur des exigences. Là où NIS 1 ne visait que les grands acteurs essentiels, NIS 2 élargit son champ à de nombreux autres secteurs (industrie, collectivités) et à un nombre beaucoup plus grand de PME et d’ETI.
Le non-respect des règles de sécurité physique expose l’organisation à des sanctions financières allant jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial annuel. La responsabilité de la direction est également engagée, avec le risque d’une suspension temporaire de mandat ou d’exercice ordonnée par l’ANSSI.